חקירות סייבר

חלק גדול מהמידע שחיפשתם פעם בשטח נמצא היום בדיגיטל והאינטרנט, ותפקידנו לדעת איפה לחפש ואיך לאמת.

מהי חקירת סייבר

חקירת סייבר היא תהליך של איתור, איסוף וניתוח מידע מהמרחב הדיגיטלי, במטרה לענות על שאלה שאי אפשר לענות עליה בדרך אחרת. היא יכולה להתמקד באדם, בחשבון, בנכס או באירוע, ובמקרים רבים משלבת בין מקורות פתוחים לבין בדיקה של מכשירים ומערכות.

בשונה ממה שנהוג לחשוב, רוב העבודה לא כוללת גישה למקומות חסומים. היא מבוססת על היכולת לאסוף פיסות מידע שפזורות במקומות שונים, לאמת אותן, ולחבר אותן לתמונה שאפשר לעבוד איתה.

אנחנו באוסקר זיהינו את הכיוון הזה מוקדם, ולאורך השנים פיתחנו שיטות עבודה וכלים משלנו. היום אנחנו מלווים לקוחות פרטיים, משרדי עורכי דין וגופים עסקיים בתיקים שבהם המידע הקריטי נמצא במרחב הדיגיטלי.
אוסינט - השיטה שעומדת מאחורי חקירת סייבר

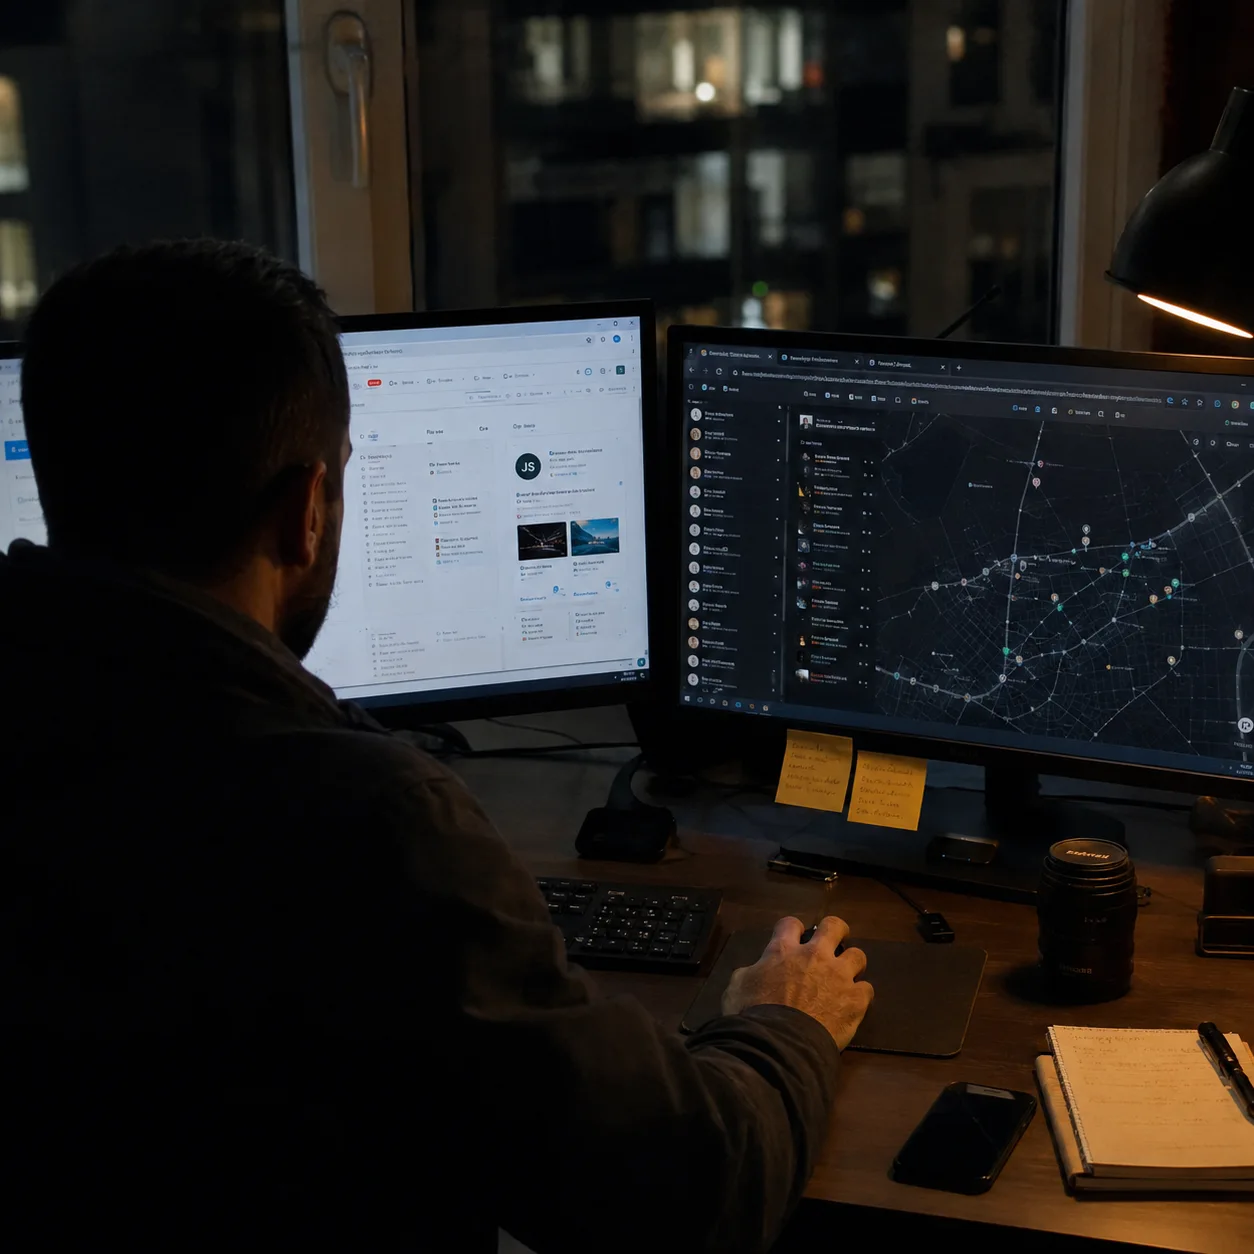
רוב חקירות הסייבר מתחילות באוסינט (OSINT), ראשי תיבות של Open Source Intelligence, שנקרא בעברית איסוף מודיעין ממקורות גלויים. הכוונה לאיסוף וניתוח של מידע שנגיש למי שיודע היכן לחפש, בלי חדירה למערכות ובלי גישה לחשבונות סגורים.

המקורות רחבים יותר ממה שרוב האנשים מדמיינים. רשתות חברתיות, מרשמים ציבוריים, פרסומים משפטיים, ארכיוני אתרים, פורומים, מאגרים שדלפו ופורסמו, וגם זירות בדארק נט שבהן נסחר מידע. לכל מקור יש רמת מהימנות אחרת, וחלק ניכר מהמקצועיות היא לדעת להבחין ביניהם.

הכלים שפיתחנו יודעים לסרוק את המרחב הדיגיטלי לרוחבו, לאתר את הפריטים הרלוונטיים מתוך כמות מידע עצומה, ולהציג אותם בצורה שאפשר לסמוך עליה. זה מה שמאפשר להגיע לתשובות בלי לחצות את גבולות החוק. הרחבנו על כך במאמר מה זה אוסינט ואיך איסוף מידע ממקורות פתוחים עובד בחקירה.
מתי מבצעים חקירת סייבר

ישנם מספר מצבים שבהם חקירה דיגיטלית היא הכלי הנכון, ולעיתים

התחזות ברשת וזיהוי זהויות אנונימיות

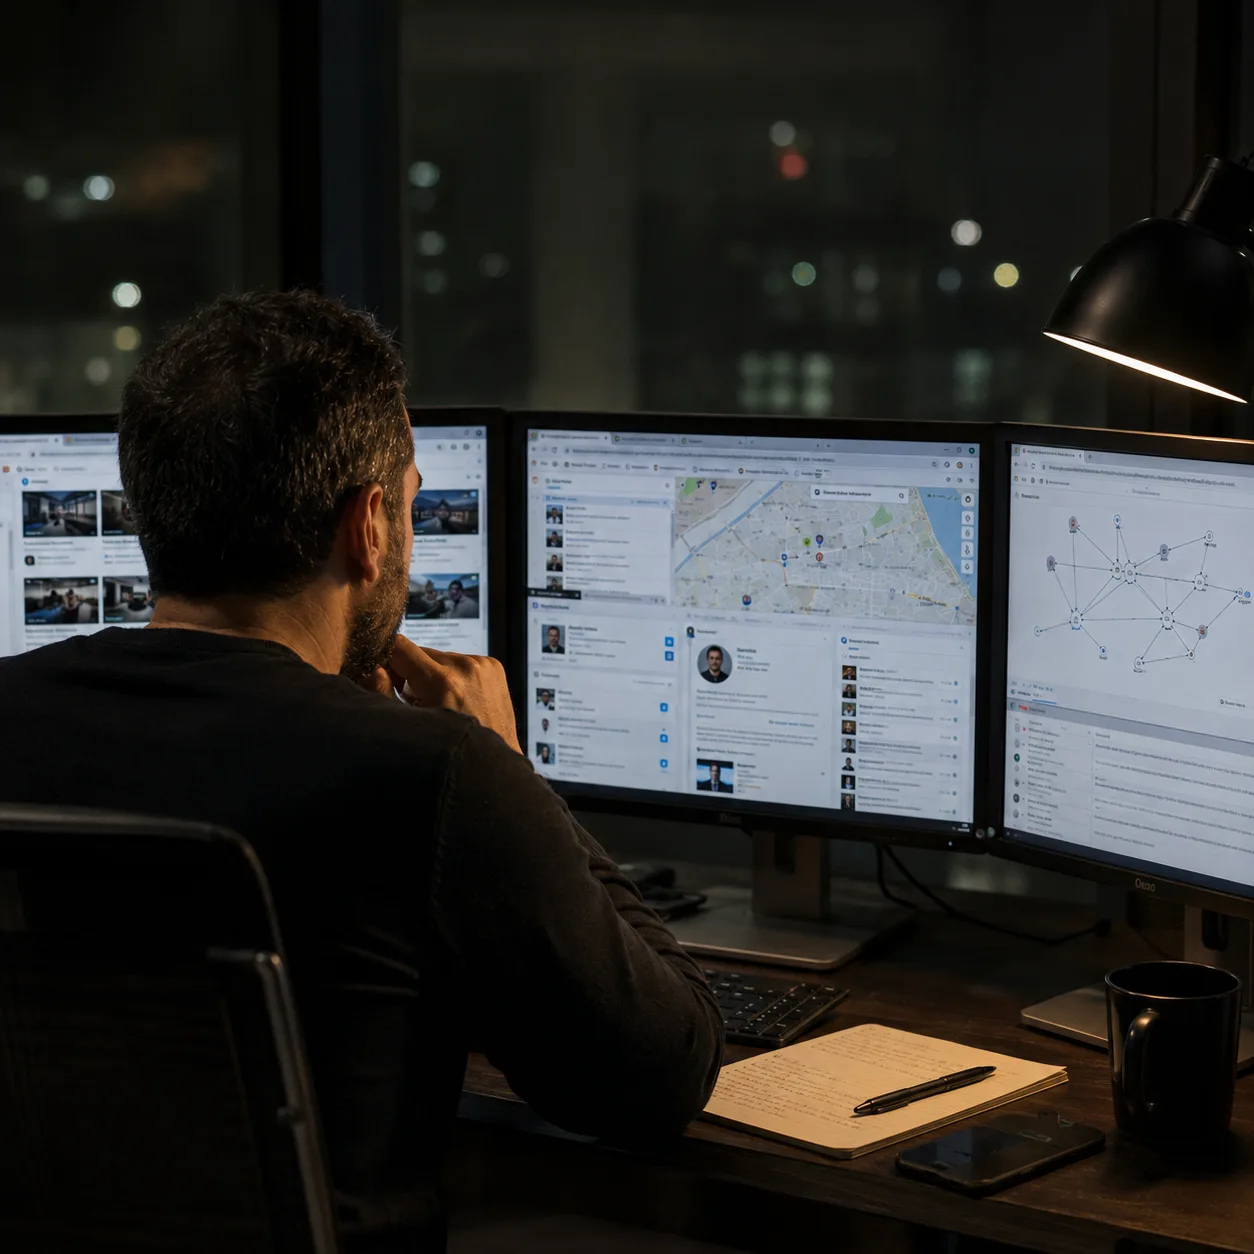
אחד המצבים הנפוצים ביותר שמגיעים אלינו הוא פרופיל אנונימי שמפרסם תוכן פוגעני, מתחזה לאדם או לעסק, או מטריד באופן מתמשך. בחקירה כזו נעזרים באוסינט כדי לבחון את דפוסי הפעילות, את התזמונים, את סגנון הכתיבה ואת הקשרים. מי שמנהל חשבון אנונימי משאיר לעיתים קרובות עקבות שמחברים אותו לזהות אמיתית במקום אחר ברשת. הממצאים משמשים בהמשך לתביעות לשון הרע, להליכי הטרדה, או פשוט כדי לדעת מול מי אתם עומדים.

בדיקת מכשירים וזיהוי תוכנות מעקב

לקוחות רבים מגיעים עם חשד שמישהו קורא את ההודעות שלהם או עוקב אחר המיקום שלהם. בדיקה מקצועית של המכשיר יכולה לזהות תוכנות שהותקנו ללא ידיעת המשתמש, לבדוק האם נמחקו קבצים או הודעות, ולנתח את הפעילות שהתרחשה במכשיר. הבדיקה מתבצעת על המכשיר של הלקוח ובהסכמתו המלאה, ומספקת תשובה ברורה לשאלה שלעיתים מטרידה חודשים.

איתור נכסים דיגיטליים והונאת קריפטו

בתיקי חקירה כלכלית שבהם הכסף עבר בהעברות דיגיטליות, החקירה מתמקדת באיתור נקודות הקצה. אזכורים, קשרים עסקיים, כתובות שהופיעו בהקשרים קודמים. חלק מהתיקים מגיעים אלינו דרך משרדי עורכי דין שמייצגים לקוח שנפל בהונאה, וזקוקים לתיעוד מסודר של מסלול הכסף.

גניבת זהות ובדיקת חשיפה

מי שחושד שנעשה שימוש בפרטיו האישיים, או שנפרץ לו חשבון, צריך קודם כל לדעת מה בדיוק דלף. בדיקת אוסינט כזו כוללת סריקה של מאגרים שפורסמו, זירות בדארק נט שבהן נסחר מידע גנוב, ופרופילים שנפתחו בשמו. התמונה שמתקבלת מאפשרת להעריך את היקף הנזק ולפעול בהתאם, בין אם מול הרשויות ובין אם מול הפלטפורמות עצמן.

בדיקת רקע דיגיטלית לפני עסקה

לפני שותפות עסקית, השקעה או העסקה בתפקיד רגיש, בדיקה דיגיטלית מאפשרת לבנות תמונה רחבה. היסטוריה עסקית, הליכים משפטיים פומביים, נוכחות ברשת, קשרים שלא הוצגו. זה משלים את חקירת הרקע המסורתית ומספק שכבה נוספת של ודאות.

איך מתבצעת חקירת סייבר

חקירה דיגיטלית מורכבת מסדרה של שלבים. להלן שלושת השלבים העיקריים:

  1. מיפוי ואיסוף מידע (אוסינט)

    השלב הראשון כולל הגדרה מדויקת של השאלה, ואיסוף מידע מכל המקורות הגלויים הרלוונטיים. רשתות, מרשמים, ארכיונים דיגיטליים, ובמקרים מסוימים גם בדיקה של מכשירים בהסכמת הלקוח.

  2. אימות והצלבת מידע

    המרחב הדיגיטלי מלא במידע שגוי, ישן או מוטה. בשלב הזה מצליבים בין מקורות בלתי תלויים, בודקים תאריכים, ומוודאים שכל ממצא משקף את המציאות. זה החלק שלוקח הכי הרבה זמן, והוא גם מה שמבדיל בין ממצא לבין השערה.

  3. תיעוד והכנת דוח חקירה

    בשלב הסופי מגובש דוח מפורט שמתעד את הממצאים, את המקורות ואת שיטת האיסוף. הדוח בנוי מהיום הראשון בהנחה שהוא עשוי להגיע לבית משפט, כך שהוא כולל את כל מה שנדרש לשמירה על שרשרת ראיות.

מה היתרונות של חקירת סייבר?

לחקירה דיגיטלית יש מספר יתרונות שקשה להשיג בדרכים אחרות:

דיסקרטיות מלאה:
החקירה מתבצעת בלי שהצד השני ירגיש בשום שינוי. אין נוכחות פיזית, אין סיכון לחשיפה, ואין אפשרות שמישהו יבחין בפעילות.

גישה למידע היסטורי:
בשונה ממעקב, שמראה רק את מה שקורה עכשיו, חקירה דיגיטלית יכולה לחשוף מידע מלפני שנים. פרסומים ישנים, קשרים שנותקו, פעילות שנמחקה אך נשמרה בארכיונים.

ראיות קבילות:
ממצאים שנאספו ותועדו כראוי משמשים כראיה בהליכים משפטיים. תיעוד מסודר של מקור, תאריך ושיטת איסוף הוא מה שהופך מידע לראיה.

אתגרים בחקירת סייבר

כמו בכל תחום, יש גם מגבלות שחשוב להכיר מראש:

מידע שמעולם לא תועד:
אם אדם שמר על נוכחות מינימלית במשך שנים, לא פרסם ולא נרשם, ההסתברות למצוא מידע יורדת משמעותית.

מידע שגוי או מיושן:
לא כל מה שמופיע ברשת נכון. חלק ניכר מהעבודה מוקדש לאימות, וזה מה שמאריך את משך החקירה.

גבולות החוק:
יש מידע שפשוט לא ניתן להגיע אליו באופן חוקי. חשבונות בנק, תיקים רפואיים, תוכן פרטי בחשבונות סגורים. מי שמבטיח גישה כזו, מסכן את הלקוח שלו.

קצב השינוי:
הזירה הדיגיטלית משתנה במהירות. כלים שעבדו לפני שנתיים כבר לא רלוונטיים, וזה מחייב עדכון מתמיד של שיטות העבודה.

איך לבחור חוקר לחקירת סייבר

התחום הזה מושך לא מעט גורמים שמציעים שירותים שלא ניתן לספק בצורה חוקית. הנה כמה נקודות שחשוב לבדוק:

רישיון תקף:
רק בעל רישיון חוקר פרטי ממשרד המשפטים רשאי לעסוק בחקירות. בקשו לראות את הרישיון, וודאו שהמשרד מחזיק גם ברישיון ניהול.

גבולות ברורים:
מי שמבטיח לכם גישה לחשבון בנק, פריצה למכשיר של אדם אחר או שליפת הודעות פרטיות, מציע משהו שאסור בחוק. גם אם ישיג את המידע, הוא ייפסל בבית משפט ואתם עלולים למצוא את עצמכם חשופים.

תיעוד מקצועי:
שאלו איך הממצאים יתועדו. אם התשובה מעורפלת, זה סימן. דוח מקצועי כולל מקור לכל ממצא, תאריכים, ושמירה על שרשרת ראיות.

במשרד החקירות שלנו מועסקים רק חוקרים פרטיים מורשים, והעבודה מתבצעת במסגרת חוק חוקרים פרטיים (התשל"ב-1972) וחוק הגנת הפרטיות. בפגישת הייעוץ הראשונית אנחנו מסבירים בכנות מה אפשרי ומה לא, עוד לפני שמדברים על היקף העבודה.

יש לכם צורך בחקירה כלכלית?
מלאו את הטופס וחוקר ממשרדנו ייצור איתכם קשר

שאלות על חקירות סייבר

כן, כשהיא מתבצעת על ידי חוקר פרטי מורשה ובמסגרת החוק. איסוף מידע ממקורות פתוחים, בדיקת מכשיר בהסכמת בעליו, וניתוח מידע ציבורי הם פעולות חוקיות לחלוטין. מה שאסור זה חדירה לחשבונות סגורים, האזנת סתר ופריצה למערכות.

לא. זו עבירה פלילית, והראיות שיתקבלו כך ייפסלו בבית משפט. מי שמציע לכם שירות כזה חושף אתכם לסיכון משפטי. אנחנו עובדים רק בדרכים שעומדות בחוק, וזה גם מה שמבטיח שהממצאים יהיו שמישים.

אוסינט הוא שיטת עבודה, חקירת סייבר היא השירות. כמעט כל חקירת סייבר נשענת על אוסינט, כלומר על איסוף וניתוח מידע ממקורות גלויים, אבל היא יכולה לכלול גם רכיבים נוספים כמו בדיקת מכשיר בהסכמת בעליו או ניתוח פעילות במערכת של הלקוח. במילים אחרות, אוסינט הוא הכלי המרכזי בארגז, לא כל הארגז.

תלוי בשאלה ובמורכבות. בדיקה ממוקדת של מכשיר או זיהוי פרופיל אחד יכולים להסתיים תוך ימים. חקירה מקיפה שכוללת מספר מקורות, זירות בחו"ל או תקופות ארוכות נמשכת שבועות. בפגישת הייעוץ אנחנו מציגים הערכה שמבוססת על המקרה הספציפי.

ממצאים שנאספו על ידי חוקר מורשה ותועדו כראוי הם קבילים. אנחנו עובדים באופן קבוע מול משרדי עורכי דין, והדוחות שלנו בנויים לעמוד בדרישות של הליך משפטי.

לא. דיסקרטיות היא תנאי בסיסי בכל תיק. החקירה מתבצעת בלי שאיש בסביבה ירגיש בשינוי, וזה אחד היתרונות המשמעותיים של עבודה דיגיטלית לעומת מעקב בשטח.

חקירת סייבר מספקת תשובות במצבים שבהם הדרכים הרגילות מגיעות למבוי סתום. בין אם מדובר בזהות שמסתתרת מאחורי חשבון אנונימי, בכסף שעבר בהעברה דיגיטלית, או בחשד שמישהו עוקב אחריכם, בירור מקצועי מאפשר לכם לדעת במקום לנחש.

חשוב לזכור שהתחום הזה דורש שילוב של יכולת טכנית, הבנה משפטית ושיקול דעת. חוקר שמבטיח יותר ממה שהחוק מתיר לא עושה לכם טובה, אלא ההפך. הבחירה במשרד מורשה מבטיחה שהעבודה תתבצע נכון ושהתוצאות יהיו שמישות.

אם אתם מתלבטים אם המקרה שלכם דורש חקירה דיגיטלית, אפשר להתחיל בשיחה. נשמע, נשאל, ונגיד בכנות מה אנחנו חושבים.

יש מקרה שאתם לא בטוחים לגביו?

לשיחת ייעוץ חינמית עם חוקר ממשרדנו

השאירו פרטים ונחזור אליכם בהקדם